Таратылған желілерге арналған WireGuard
Ақ IP мен порт бағыттаусыз нысандарға қорғалған қолжетімділік
Роутерлерді, LAN-ішкі желілерді, камералар мен PLC-ді, датчиктерді және жергілікті API-ді басқарылатын WireGuard-контуры арқылы қосыңыз. Қолжетімділік, маршрут, журнал және есептер - бір панельде.
- Роутер басқару арнасын өзі көтереді - интернетке ештеңе жарияланбайды
- LAN, камералар мен API-ге қолжетімділік әрбір құрылғыда VPN болмай-ақ орталықтан қосылады
- Әрбір қосылым мен қолжетімділік өзгерісі аудит журналында көрінеді
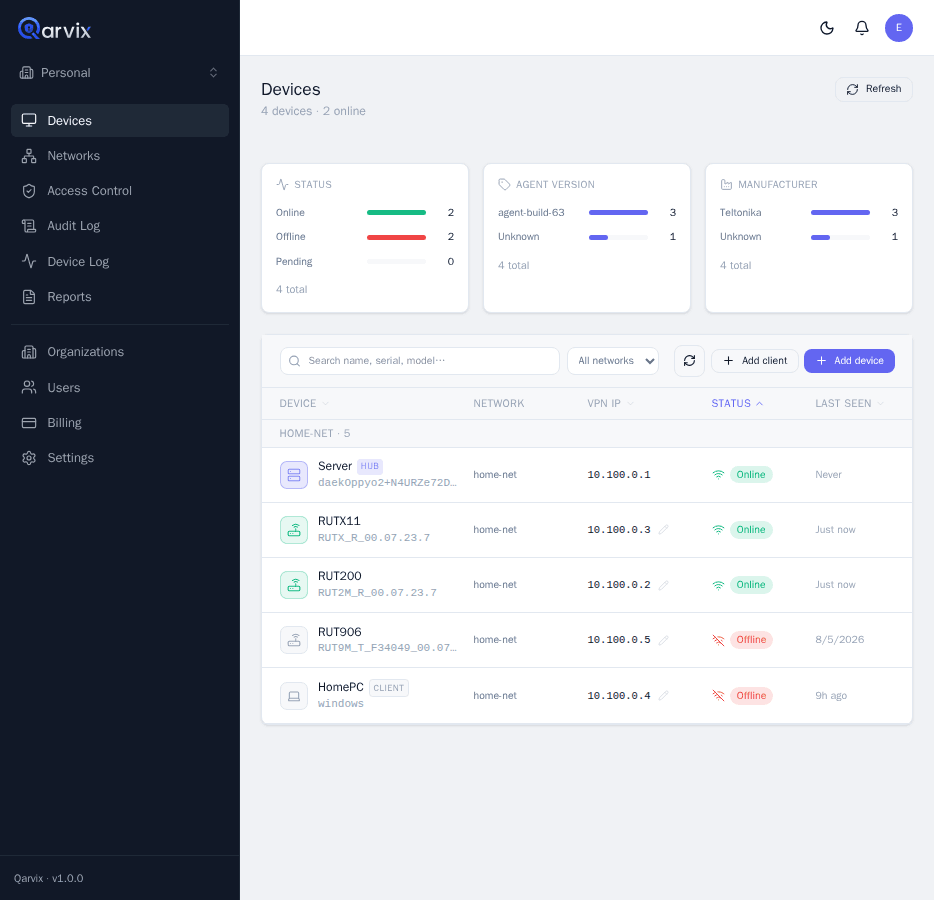
Қолмен VPN баптаудың орнына қолжетімділікті басқару
Qarvix көптеген қашықтағы нысандарға - бөлімшелерге, сауда нүктелеріне, өндірістік алаңдарға, зертханаларға, NAT/CGNAT артындағы жабдыққа және клиенттердің жеке желілеріне қызмет көрсететін командаларға көмектеседі.
Qarvix дейін
- Әрбір нысанда ақ IP және порт бағыттау
- Әртүрлі инженерлерде шашыраңқы VPN-файлдары
- Мердігерлердің ортақ құпия сөздері
- Нысанға кім және қашан қосылғаны белгісіз
- Қарапайым диагностика үшін алаңға бару
Qarvix кейін
- Барлық нысандарға арналған бір басқарылатын контур
- Ортақ файлдар бойынша емес, рөлдер бойынша қолжетімділік
- LAN мен API-ге маршруттар орталықтан қосылады
- Әрбір әрекет бойынша аудит журналы мен есептер
- NAT/CGNAT артындағы нысандар өздігінен қосылады
Мүмкіндіктер
Оқшауланған қолжетімділік контурлары
Нысандар мен командаларды бөлек WireGuard-желілері бойынша бөліңіз, әртүрлі клиенттер мен бөлімшелердің құқықтарын, маршруттары мен журналдарын араластырмай.
Толығырақ →Оператор баптауынсыз құрылғыны қосу
Роутер басқару арнасын бір реттік токен арқылы өзі көтереді - ақ IP, порт бағыттау немесе WireGuard-ты қолмен баптау қажет емес.
Толығырақ →Роутер артындағы LAN-ға маршрут
Инженерлерге тек роутерге ғана емес, оның артындағы қажетті жергілікті ішкі желіге де: камераларға, контроллерлерге, кассаларға, PLC немесе серверлерге қолжетімділік ашыңыз.
Толығырақ →Қорғалған туннель арқылы құрылғылар API-і
Күйін тексеріңіз, параметрлерін оқыңыз және сервистік операцияларды туннель арқылы орындаңыз, құрылғылар API-ін интернетке жарияламай.
Толығырақ →Бұл интерфейсте қалай көрінеді
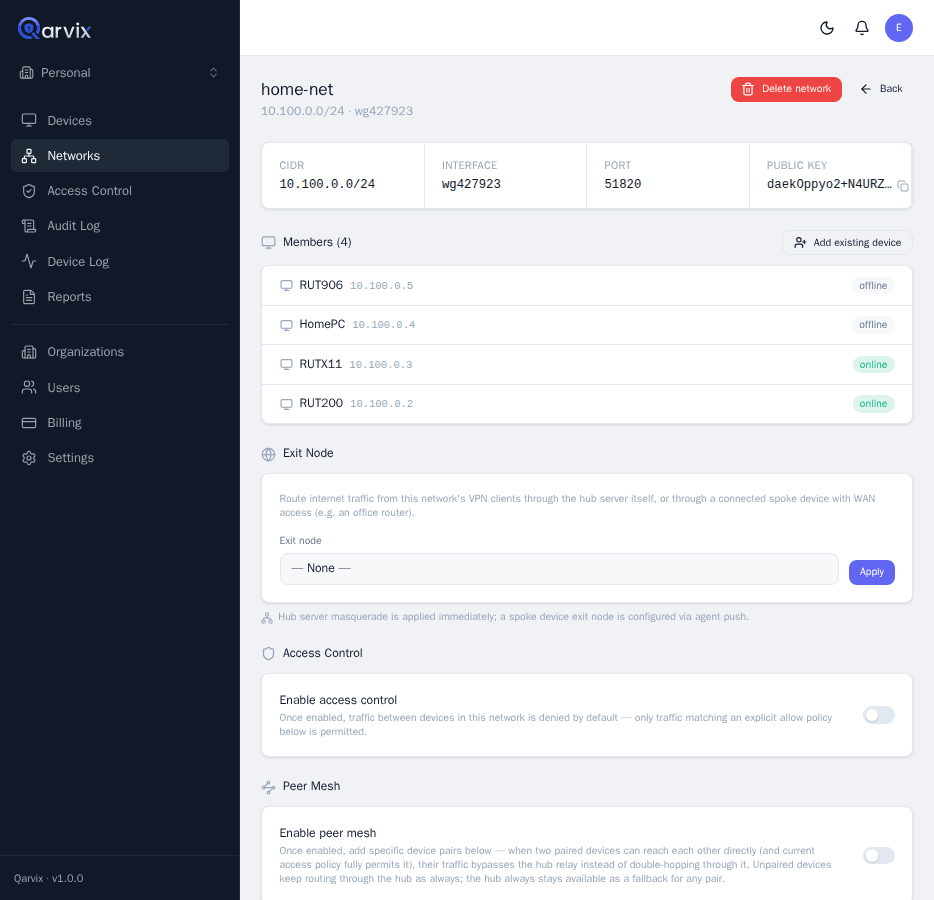
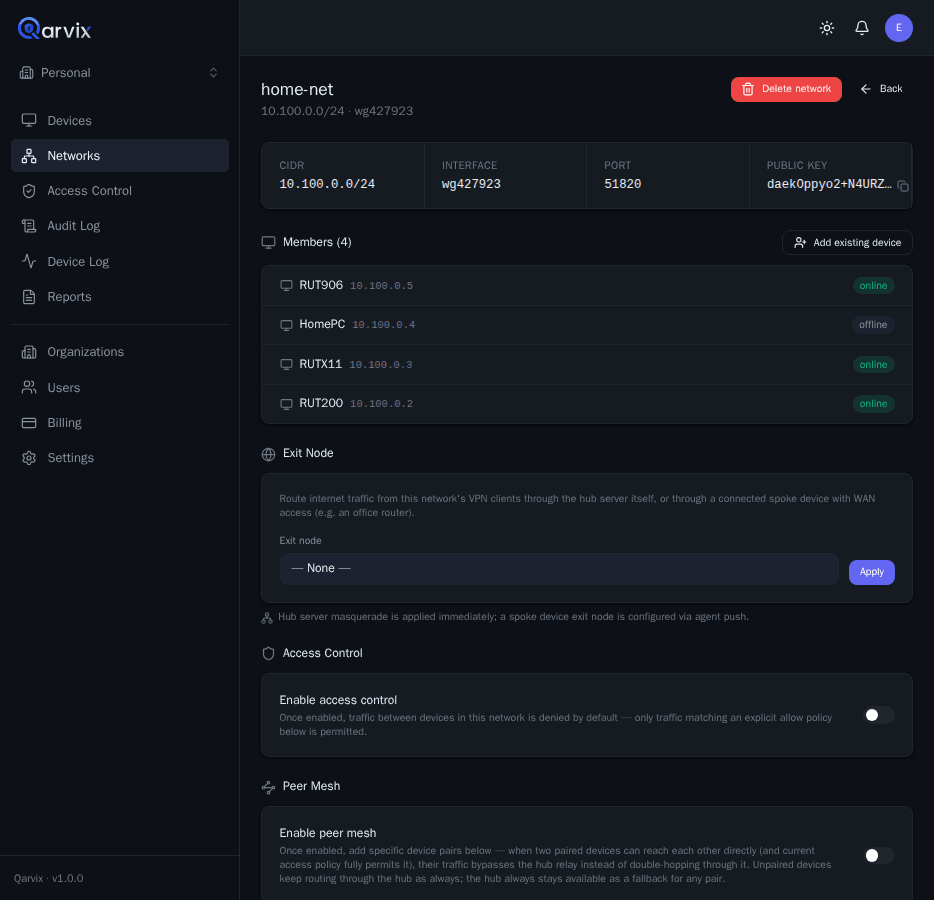
Нысанға қолжетімділікті анықтайтын барлық нәрсе көрінеді
- Желі қатысушылары мен олардың VPN-мекенжайлары бір тізімде
- Роутерлер артындағы LAN-ішкі желілеріне дейінгі маршруттар
- Exit node, peer mesh және қолжетімділік ережелері бір бетте
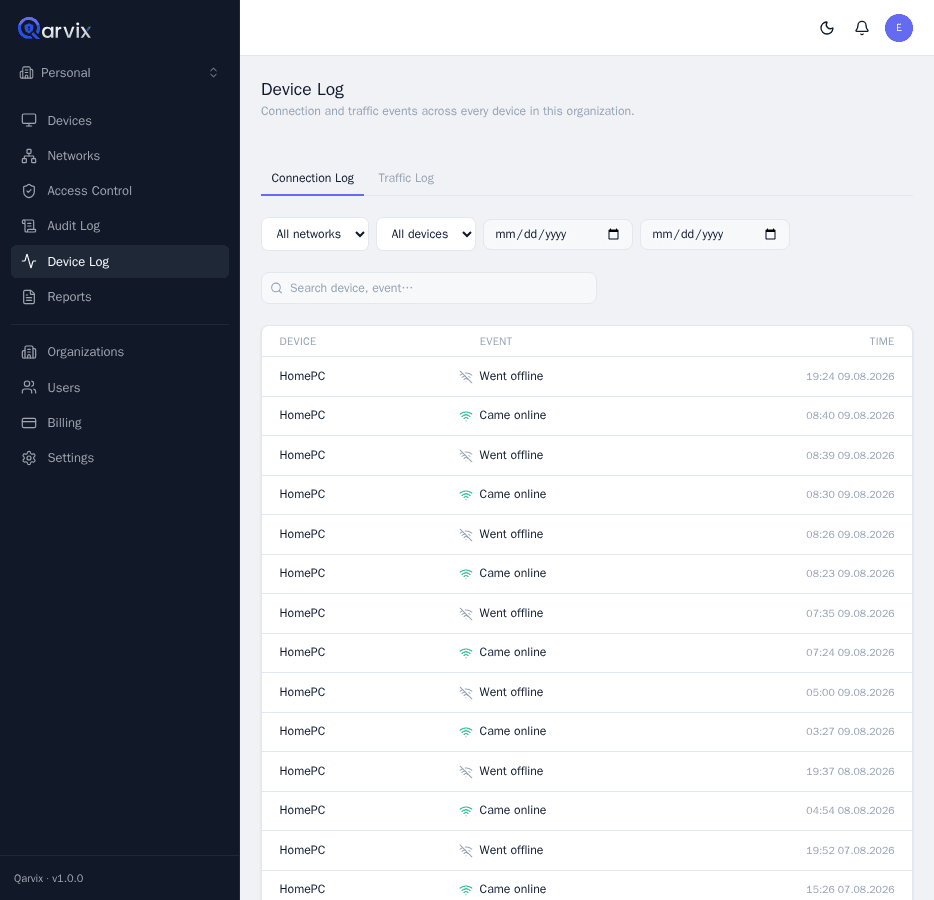
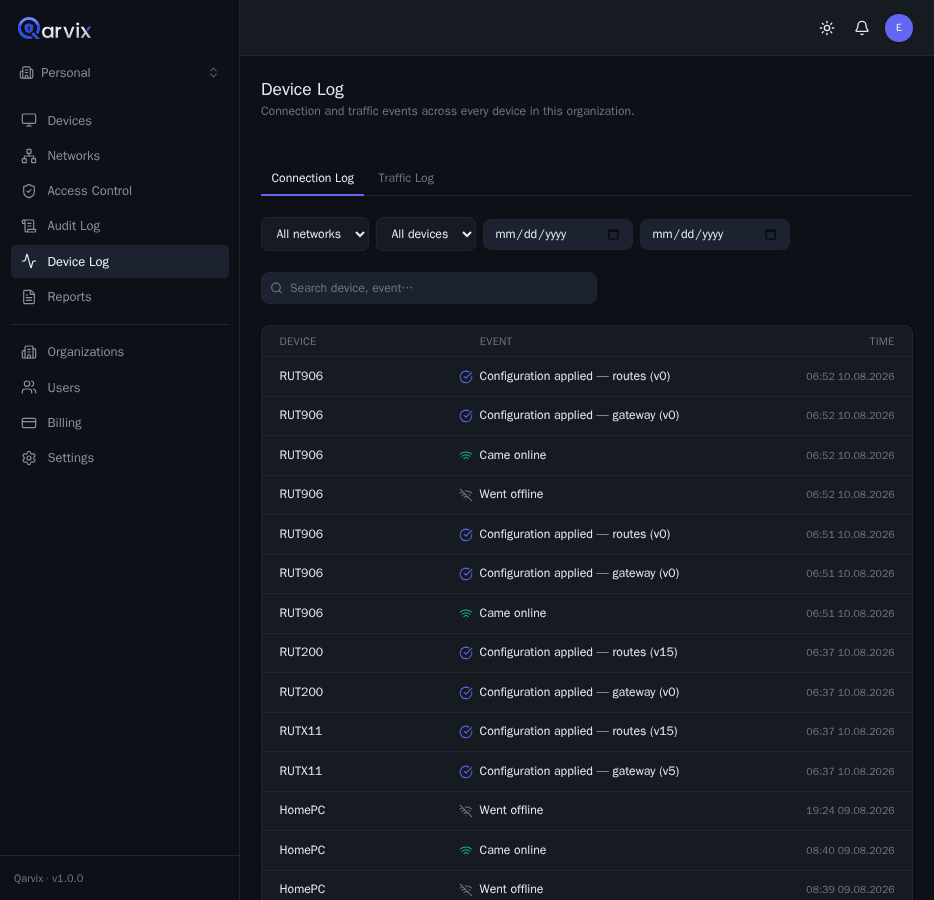
Әрбір құрылғы өз тарихын өзі түсіндіреді
- Конфигурацияны қолдану және агентті жаңарту
- Уақыт белгілері бар қайта қосылымдар мен байланыс үзілістері
- Туннель арқылы құрылғы API-іне жүгінулер
Qarvix әсіресе қай жерде пайдалы
Барусыз нысандарға сервистік қолжетімділік
Инженер бір роутерді көру үшін бір күн жұмсайды.
Роутерлерге, терминалдарға және жергілікті сервистерге панельден тікелей басқарылатын қолжетімділік.
Роутер артындағы камералар, PLC, датчиктер мен API
LAN-дағы әрбір құрылғы өз VPN-ін немесе порт бағыттауын талап етеді.
Роутер арқылы бір маршрут қажетті ішкі желінің барлығына қолжетімділік ашады.
Бір контурдағы бірнеше бөлімше
Бөлімшелер бір-бірімен байланыссыз әртүрлі VPN-баптауларында өмір сүреді.
Нысандар бірыңғай қолжетімділік картасында көрінеді, бұл ретте құқықтар бөлек болып қалады.
Ортақ VPN-файлдарсыз мердігерлер қолжетімділігі
Бір VPN-профилі жылдар бойы қолдан-қолға беріліп келеді.
Бір әрекетпен қайтарылатын жеке және уақытша қолжетімділік.
Тұйық және offline-орталар
Өндірістік контур сыртқы бұлтқа тәуелді бола алмайды.
Qarvix интернетке тұрақты қолжетімділіксіз оқшауланған контурда орналастырылады.
Бұл қалай жұмыс істейді
Желі құру
Әкімші мекенжай ауқымы мен hub таңдайды.
→ желі құрылғыларды қабылдауға дайынҚұрылғы қосу
Роутер бір реттік токен арқылы қосылады.
→ ақ IP қажет емесOnline және VPN IP көру
Құрылғы панельде өз мекенжайымен пайда болады.
→ құрылғы қажетті пайдаланушыларға қолжетімдіLAN/API-маршрутын қосу
Бір қосқыш роутер артындағы ішкі желіні ашады.
→ камералар мен API туннель арқылы қолжетімдіІшкі архитектура
Бір құрылғыдағы екі тәуелсіз арна
Оператор Web UI және Qarvix Control Plane арқылы жұмыс істейді. Роутер Control Plane-ге WSS-басқару арнасын өзі көтереді, ал пайдаланушы трафигі бөлек - Qarvix Hub арқылы WireGuard бойынша жүреді.
- WSS - агентті басқару және конфигурацияны жеткізу.
- WireGuard - шифрланған пайдаланушы трафигі.
- LAN-маршрут - роутер артындағы ресурстарға сол туннель арқылы қолжетімділік.

Қауіпсіздік және бақылау
Қолжетімділік әдепкі бойынша жабық
Жаңа пайдаланушылар мен құрылғылар артық құқықтарды автоматты түрде алмайды. Қолжетімділік тек нақты рұқсат етілген бағыттарға беріледі және әрбір қадамда тексеріледі.
Сәйкестендіру
- 2FAҰрланған құпия сөзбен кіру қаупін азайтады: қосымша код қажет.
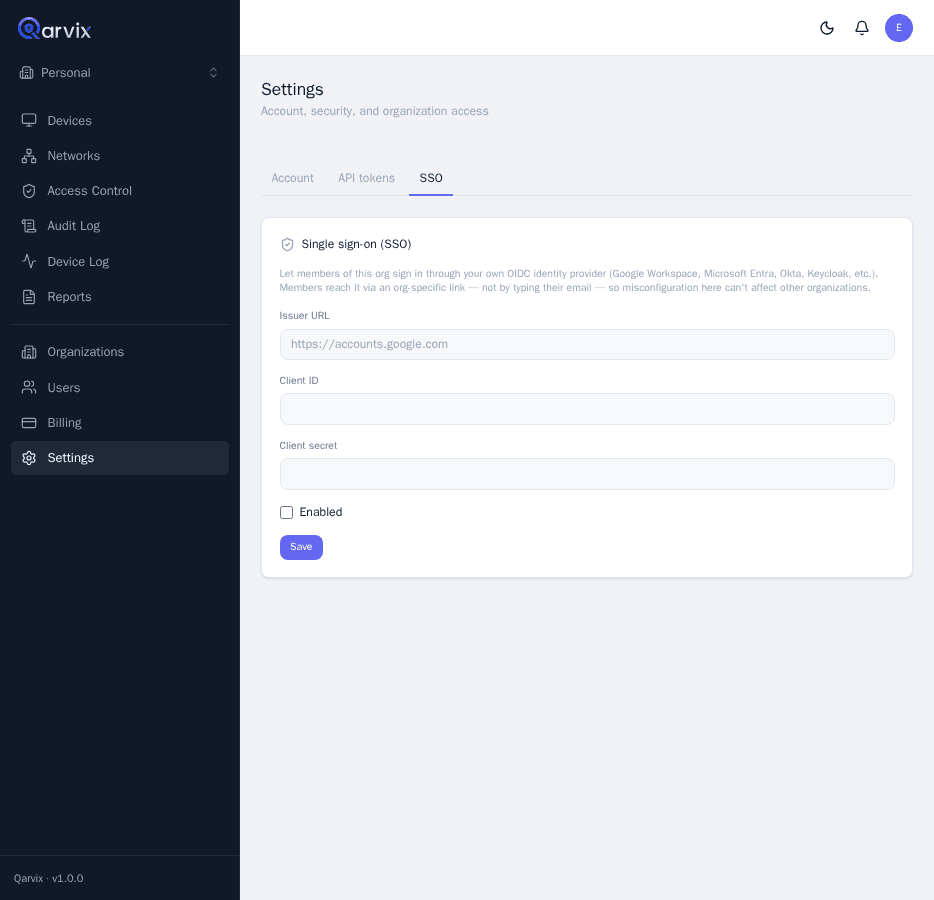
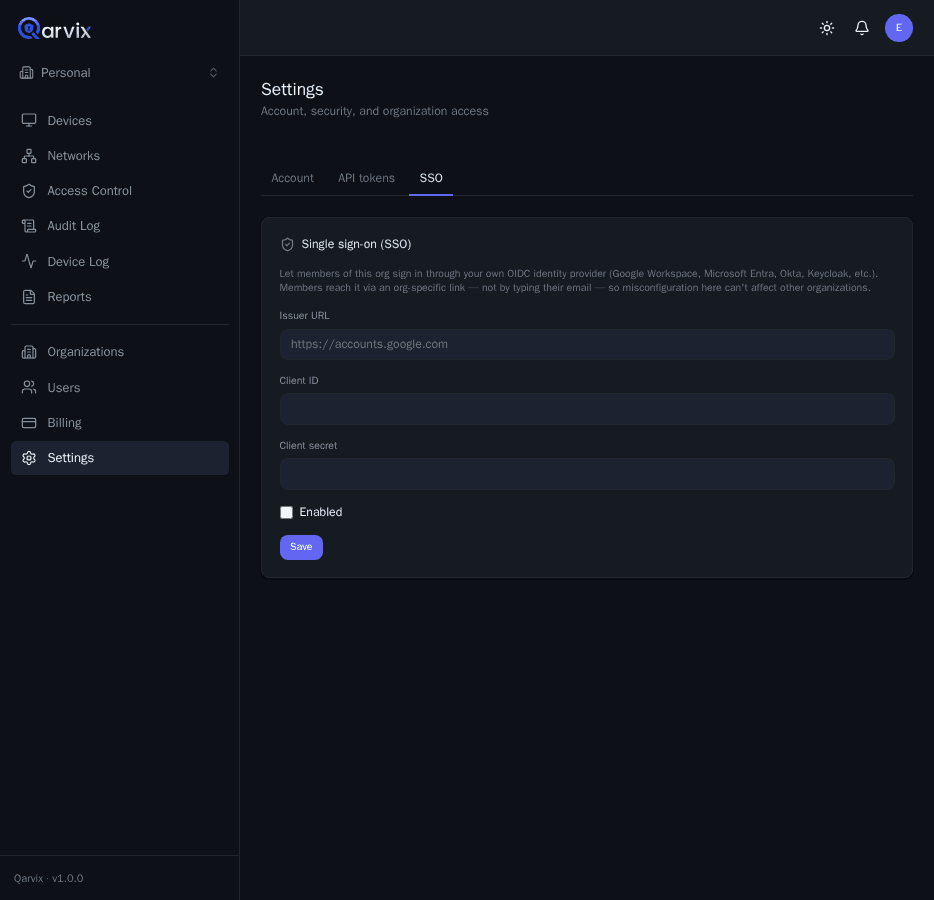
- OIDC SSOЖеке құпия сөздердің орнына корпоративтік есептік жүйе арқылы кіру.
Желі
- WireGuardҚатысушылар арасындағы барлық пайдаланушы трафигін шифрлайды.
- Кіру порттары жоқНысанды интернетке жариялау қажет емес - арнаны роутер өзі көтереді.
Саясаттар
- ACL және рөлдерҚолжетімділік нақты беріледі, әдепкі бойынша - тыйым.
- API-токендерИнтеграцияларға арналған шектеулі қолжетімділік, ортақ есептік жазбаларсыз.
Бақылау
- Бір реттік токенТек құрылғыны алғаш қосу үшін ғана қажет.
- Аудит журналыҚолжетімділікті, желіні немесе құрылғыны кім және қашан өзгерткені белгілі.
Есептілік және пайдалану
Басқарылатындығы жарияланбайды, көрінеді
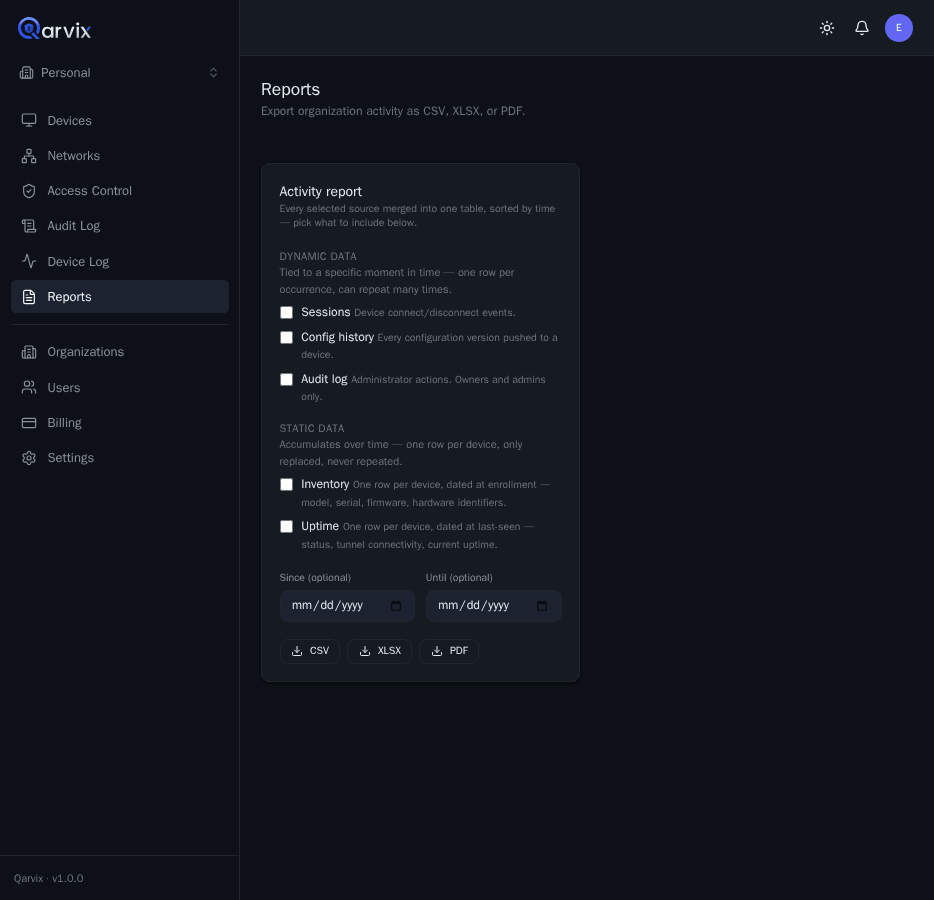
Qarvix тек туннельмен шектелмейді: платформа әрбір нысанда не болғанын және мұны кім жасағанын көрсетеді.
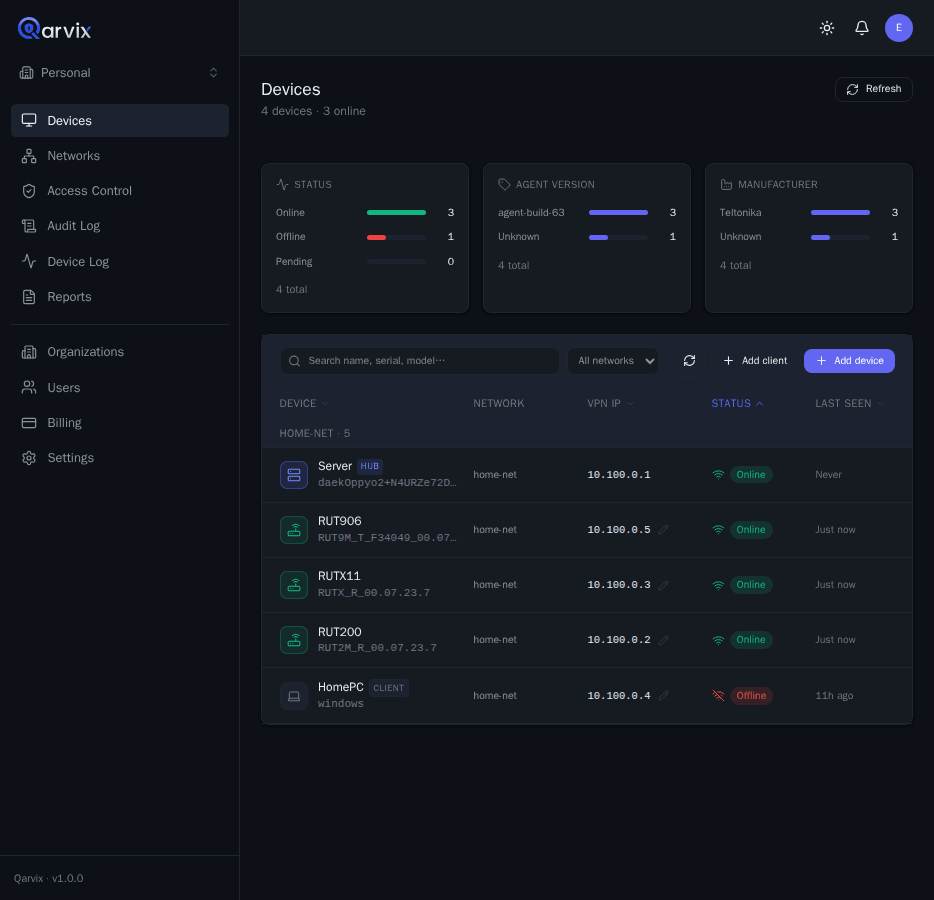
- Құрылғылар мен статикалық клиенттердің online-статустары
- Құрылғы журналы: конфигурациялар, қайта қосылымдар, агент жаңартулары
- Аудит журналы: қолжетімділікті, желіні немесе ережені кім өзгертті
- Диагностика мен интеграцияларға арналған туннель арқылы құрылғылар API-іне қолжетімділік
- Оқиғаларды талдауға арналған конфигурациялар тарихы
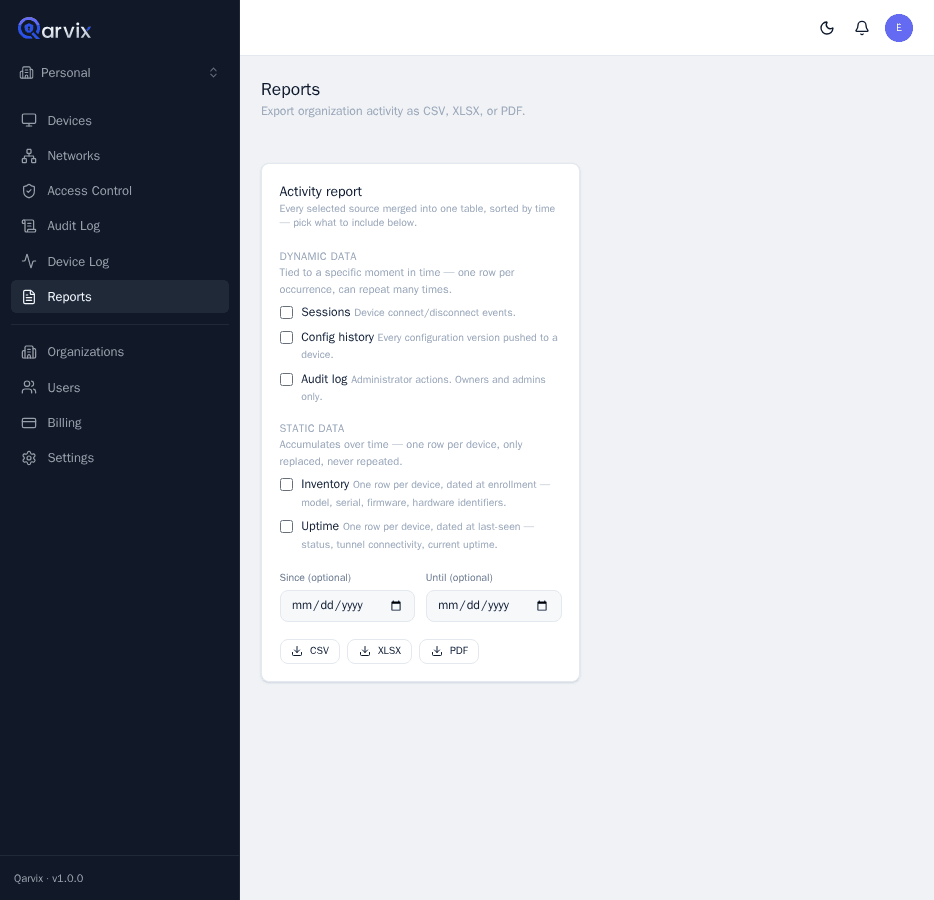
Wiki-дегі журналдар мен есептер → Пайдаланушылар, рөлдер және SSO →


